事業譲渡の個人情報を考えるとき、判断を「顧客全員の同意が必要か、不要か」の二択だけに絞ると、大切な実務が抜け落ちます。譲渡する事業に必要なデータは何か、取得時に顧客へ示した利用目的は何か、成約前の買い手候補へどの粒度で見せるか、破談時に誰が削除するか、承継後の新サービスへ利用できるかを段階ごとに分ける必要があります。
鎌倉・湘南の店舗や地域サービスでは、予約表、会員名簿、購買履歴、アレルギー情報、施術記録、教室の生徒・保護者情報、宿泊者情報、EC会員、問い合わせ履歴、従業員名簿など、紙とクラウドの双方に情報が蓄積します。会社売却の対象を「店舗一式」「顧客基盤」とだけ表現すると、どのデータを、どの根拠で、どのシステムから移すのかが分かりません。
個人情報保護委員会の個人情報保護法ガイドライン(通則編)は、合併、分社化、事業譲渡等に伴う個人データ提供について、一定の場合に提供先を第三者に当たらないものとして整理しています。さらに、事業承継の契約前に買い手候補が調査する場面についても、必要な契約と安全管理措置を前提に具体的な考え方を示しています。
ただし、「第三者に当たらない」ことは、買い手が受け取ったデータを自由に使えるという意味ではありません。承継後も、承継前の利用目的の達成に必要な範囲を確認します。目的を超える新たな利用、外国にある第三者、個人関連情報、要配慮個人情報、マイナンバー、医療・介護分野等には追加の確認が必要です。
本稿は、2026年8月25日時点の個人情報保護法、個人情報保護委員会の2026年6月一部改正ガイドラインとQ&A、厚生労働省・個人情報保護委員会の医療・介護分野ガイダンス等を基礎に、事業譲渡の個人情報を九つの確認工程へ落とします。個別案件の適法性を断定するものではないため、実行前に弁護士、個人情報保護担当者、システム事業者、各分野の所管機関へ確認してください。
この記事の結論
- 事業承継に伴う個人データ提供は、一定の場合、提供先が第三者に当たらず本人同意なしで行えることがあります。
- 本人同意が不要となる場面でも、承継対象、旧利用目的、安全管理、契約を確認します。
- 成約前のデューデリジェンスでは、目的・取扱方法・漏えい時対応・破談時対応等を定める必要があります。
- 初期は集計、次にマスキング、必要性が確認された段階で限定開示する設計が有効です。
- 承継後に買い手の別サービスへ利用できるかは、旧利用目的と新用途を比較して判断します。
- 医療・介護、子ども、健康、マイナンバー、海外クラウドは一般顧客名簿と分けます。
- 破談時は、候補先に渡したデータの返還・消去・廃棄と証跡まで設計します。
事業譲渡の個人情報で最初に知る六つの結論
結論1:事業承継に伴う提供は第三者提供と扱われない場合がある
個人情報保護法27条5項2号と通則ガイドラインは、合併その他の事由による事業承継に伴って個人データが提供される場合、提供先は第三者に当たらないと整理しています。合併、分社化、事業譲渡等により、対象事業とともにその事業に係る個人データを引き継ぐ場面が例示されています。事業譲渡の個人情報では、この例外の名称だけでなく対象事業との結び付きを資料で確かめます。
これは、事業譲渡という名称の契約を結べば、どのデータでも例外にできるという意味ではありません。対象事業との関係、提供の目的、承継後の利用、データの範囲を確認します。事業と無関係な名簿を付ける、候補先の自社営業へ先に使うといった行為を「M&Aだから」と正当化できません。
結論2:承継後も旧利用目的の範囲が基準になる
通則ガイドラインは、事業承継に伴い取得した個人情報を、承継前の利用目的の達成に必要な範囲内で利用する場合、本人同意を得る必要はないと説明します。一方、その範囲を超える取扱いには、本人同意等の検討が必要です。
たとえば、旧店舗で予約確認とサービス提供に使っていたメールアドレスを、買い手グループの無関係な商品の広告へ一斉利用できるとは限りません。旧プライバシーポリシー、申込画面、同意文、実際の運用を確認し、新用途と比較します。
結論3:成約前DDにも本人同意なしで提供できる場面がある
通則ガイドラインは、事業承継の契約締結前の交渉段階で、相手会社から調査を受けるため個人データを提供する場面も扱います。一定の場合、あらかじめ本人同意やオプトアウト手続をせず提供できる一方、相手会社に安全管理措置を守らせるため必要な契約を締結しなければならないとしています。
契約には、データの利用目的と取扱方法、漏えい等が発生した場合の措置、交渉不成立時の措置等を入れます。NDAの表題があれば足りるのではなく、中身と実際の閲覧環境を確認します。
結論4:実名を見せる前に集計・マスキングで目的を達成できないか考える
買い手が顧客基盤を評価したい初期段階では、地域別人数、継続率、平均利用額、契約期間等の集計で検討できることがあります。上位顧客の存在を確認する段階でも、仮名、金額帯、業種等で足りる場合があります。
実名、住所、病歴、相談内容等は、必要性が高まった段階で閲覧者と項目を限定します。譲渡企業の都合だけで過度に隠して取引判断を妨げることも避け、目的に必要な最小範囲を双方で定めます。
結論5:破談時の削除は契約書だけでなく技術手順にする
個人情報保護委員会のQ&Aは、事業承継の交渉が不調に終わった場合、候補先で提供を受けた個人データを返還、消去、廃棄する必要があると説明しています。ダウンロードファイルだけでなく、メール添付、印刷、バックアップ、分析用コピー、メモも確認します。
誰が消去し、バックアップからいつ消えるか、法令・紛争対応上残す必要がある情報をどう隔離するか、完了をどう証明するかを決めます。候補先の「消しました」という口頭回答だけで管理を閉じません。
結論6:業種別規律とマイナンバーを別レーンで扱う
医療・介護では要配慮個人情報や分野別ガイダンスが関係します。従業員のマイナンバーは番号法の限定された利用・提供ルールがあります。一般の顧客名簿の結論を、そのまま診療録やマイナンバーへ広げません。
事業譲渡の個人情報を一つのCSVとして考えず、顧客、従業員、医療・健康、子ども、取引先、マイナンバー、Cookie等に分けます。各データ群へ、法令、担当者、移行方法、削除方法を割り当てます。
事業譲渡の個人情報で区別する基本用語
個人情報
生存する個人に関する情報で、氏名、生年月日その他の記述等により特定の個人を識別できるものや、個人識別符号を含むものです。単独では氏名がなくても、他の情報と容易に照合して個人を識別できる場合があります。紙の申込書、メール、録音、写真等も対象になり得ます。
個人データ
個人情報データベース等を構成する個人情報です。顧客管理システム、検索可能な予約一覧、整理された会員台帳等が典型です。事業承継に伴う第三者該当性の例外は「個人データの提供」に関するため、何が個人データかを把握します。
保有個人データ
個人情報取扱事業者が開示、訂正、利用停止等を行う権限を持つ個人データとして法令上定義されるものです。承継後は、開示等の請求窓口、管理責任者、プライバシーポリシーの表示を更新する必要があります。
要配慮個人情報
人種、信条、病歴、障害、健康診断結果等、本人への不当な差別・偏見その他の不利益が生じないよう取扱いに特に配慮を要する情報です。医療・介護だけでなく、サロンの問診、教室での健康相談、従業員の休職資料等に含まれる可能性があります。
個人関連情報
Cookie等の識別子、閲覧履歴等で、提供元では個人データに当たらなくても、提供先が個人データとして取得することが想定される場合に法31条が関係します。個人情報保護委員会Q&Aは、個人関連情報について、個人データの委託・事業承継・共同利用に相当する同じ例外規定はないと説明しています。
ウェブサイト、予約サービス、広告、アクセス解析を引き継ぐ場合、顧客DBだけでなくCookie、広告ID、会員IDの連携を確認します。「氏名がないから自由に移せる」と判断しません。
匿名加工情報・仮名加工情報
匿名加工情報と仮名加工情報は、法令上の要件と取扱規律を伴う概念です。単に氏名列を削除したCSVを「匿名化済み」と呼んでも、他の情報から個人を識別できるなら法令上の匿名加工情報とは限りません。DDでマスキング・集計する実務と、法令上の加工情報制度を分けます。
特定個人情報
マイナンバーを内容に含む個人情報で、番号法による利用・提供の制限があります。従業員名簿と給与・税務のマイナンバーデータを同じフォルダで一括移行せず、権限とスキームを別に確認します。
M&A手法で変わる個人情報の動き
| 手法 | データ管理主体の基本的な見方 | 主な確認 |
|---|---|---|
| 株式譲渡 | 対象会社という法人は同じまま株主が変わる | 買い手DD、グループ共有、管理者・権限変更、目的外利用 |
| 事業譲渡 | 対象事業に係るデータを別法人へ移す | 承継対象、法27条5項2号、旧利用目的、安全な移行 |
| 合併 | 権利義務の包括承継が関係する | 統合DB、重複データ、利用目的、問い合わせ窓口 |
| 会社分割 | 分割契約等に基づき対象事業を承継する | データの切分け、残存利用、システム分離、アクセス権 |
株式譲渡でもデータ対応は必要
株式譲渡では対象会社の法人格が変わらないため、会社内部で保有を続けるデータが別法人へ「譲渡」されるとは限りません。しかし、成約前に買い手候補がDDで閲覧する場面は別です。買い手親会社やグループ会社が成約後にデータへアクセスする場合も、対象会社内部の利用と同じとは限りません。
新しい役員・管理者へ権限を移すときは、退任者のアカウント、端末、共有パスワード、委託先、クラウド管理者を確認します。株主が変わったからプライバシーポリシーを全面的に変更できると考えず、利用目的と通知・公表を確認します。
事業譲渡は対象事業とデータを対応させる
店舗事業だけを譲渡し、法人向け事業を譲渡企業へ残す場合、両事業で同じ顧客DBを使っていることがあります。対象顧客、共通顧客、問い合わせ履歴、請求情報をどう分けるかを決めます。個人情報保護委員会Q&Aは、事業の一部を他社へ承継し、利用目的の一部が譲渡企業側へ残る場合、譲渡企業が個人データを残して利用できるとの考え方も示しています。事業譲渡の個人情報を切り分ける抽出条件は、譲渡企業と買い手が同じサンプルで検証します。
残すことができる場合でも、無制限に複製して双方が別用途へ使えるわけではありません。旧利用目的、事業との関係、保存期間、問い合わせ窓口、データの正確性を確認します。
合併では重複統合が新たなリスクになる
合併でデータが包括承継されても、同じ顧客が二つのDBに存在し、異なる利用目的・同意・配信停止設定を持つことがあります。単純に上書きすると、配信停止した顧客へ再送する、古い住所へ郵送する、別人を統合するといった問題が起こります。
名寄せルール、重複判定、優先する同意・配信停止、履歴保存、問い合わせ対応を決めます。システム統合は法的承継が完了した直後に必ず行う必要はなく、安全性と事業継続を見て段階化します。
会社分割では共通システムの切分けを設計する
分割対象事業と残る事業が、同じ販売・会計・人事システムを使う場合、データだけを完全に切り分けられないことがあります。移行期間に相互アクセスを許すのか、委託契約を結ぶのか、一時コピーを作るのかを検討します。
法的な承継日と、システムの切替日が違う場合、各期間の管理主体、取扱者、問い合わせ、事故報告を明確にします。「技術的に分けられない」を理由に全権限を恒久共有しません。
事業譲渡の個人情報データマップを作る
データ群ではなく業務からたどる
最初に「顧客DB」という箱を置くより、集客、問い合わせ、予約、契約、サービス提供、請求、アフターサービス、退会、採用、給与という業務を並べます。各業務で、誰の、どの情報を、何のために、どこへ入力し、誰が閲覧するかを記載します。
業務からたどると、公式DB以外のメール、個人端末、紙メモ、予約ノート、チャット、共有フォルダ等が見つかります。事業譲渡の個人情報は、情報システム部門だけでなく、現場担当者への聞き取りが必要です。
データマップの必須列
| 列 | 記載内容 | 承継時の問い |
|---|---|---|
| 本人 | 顧客、見込客、元顧客、従業員、応募者、取引先等 | 対象事業との関係は何か |
| 項目 | 氏名、連絡先、履歴、健康、決済、画像等 | 全項目が本当に必要か |
| 利用目的 | 取得時に特定・通知・公表した目的 | 承継後の用途は範囲内か |
| 取得経路 | 申込書、Web、電話、紹介、委託先等 | 同意・説明の証跡はあるか |
| 保存場所 | 紙、端末、SaaS、クラウド、バックアップ | 移行・削除できるか |
| 取扱者 | 部署、担当、委託先、再委託先 | 誰の権限を止めるか |
| 保存期間 | 法定・契約・社内期限 | 古いデータを移す必要があるか |
| 承継判定 | 移す、残す、削除、保留 | 根拠と承認者は誰か |
紙と現物を忘れない
受付票、問診票、宿泊者名簿、会員申込書、履歴書、誓約書、配送伝票、事故報告等は、鍵付き棚、倉庫、店舗バックヤードに残ります。箱のまま買い手へ渡す前に、内容、保存期限、対象事業、不要書類を確認します。
スキャン済みでも紙原本が必要か、紙と電子のどちらが正本かを確認します。運搬する場合、封印、受渡し記録、輸送、保管場所、紛失時連絡を決めます。
クラウドと委託先を一段深くたどる
予約SaaSやECを使っている場合、データは自社契約のサービスに保存され、さらに決済、メール配信、分析、バックアップ等へ再委託されることがあります。利用規約、データエクスポート、契約承継、管理者変更、保存国、削除機能を確認します。
アカウントをそのまま買い手へ渡せるとは限りません。サービス契約の譲渡禁止、本人確認、法人名変更、ドメイン、決済加盟店審査が関係します。CSVだけ移す場合も、項目の意味、文字コード、同意履歴、配信停止が欠落しないかを検証します。
「要らないデータ」を見つける
古い見込客名簿、退職者の個人端末コピー、利用目的が分からないアンケート、保存期限を過ぎた本人確認書類等は、承継価値ではなくリスクになり得ます。法令・契約上の保存義務、紛争、会計・税務、本人請求への対応を確認して、不要なものは適切に削除・廃棄します。
削除は買い手へ見せる直前だけでなく、日常管理として行います。M&Aのために過去の不適切な取扱いを隠すのではなく、問題を記録し、是正し、必要に応じて買い手へ開示します。
成約前デューデリジェンスで個人情報を安全に確認する
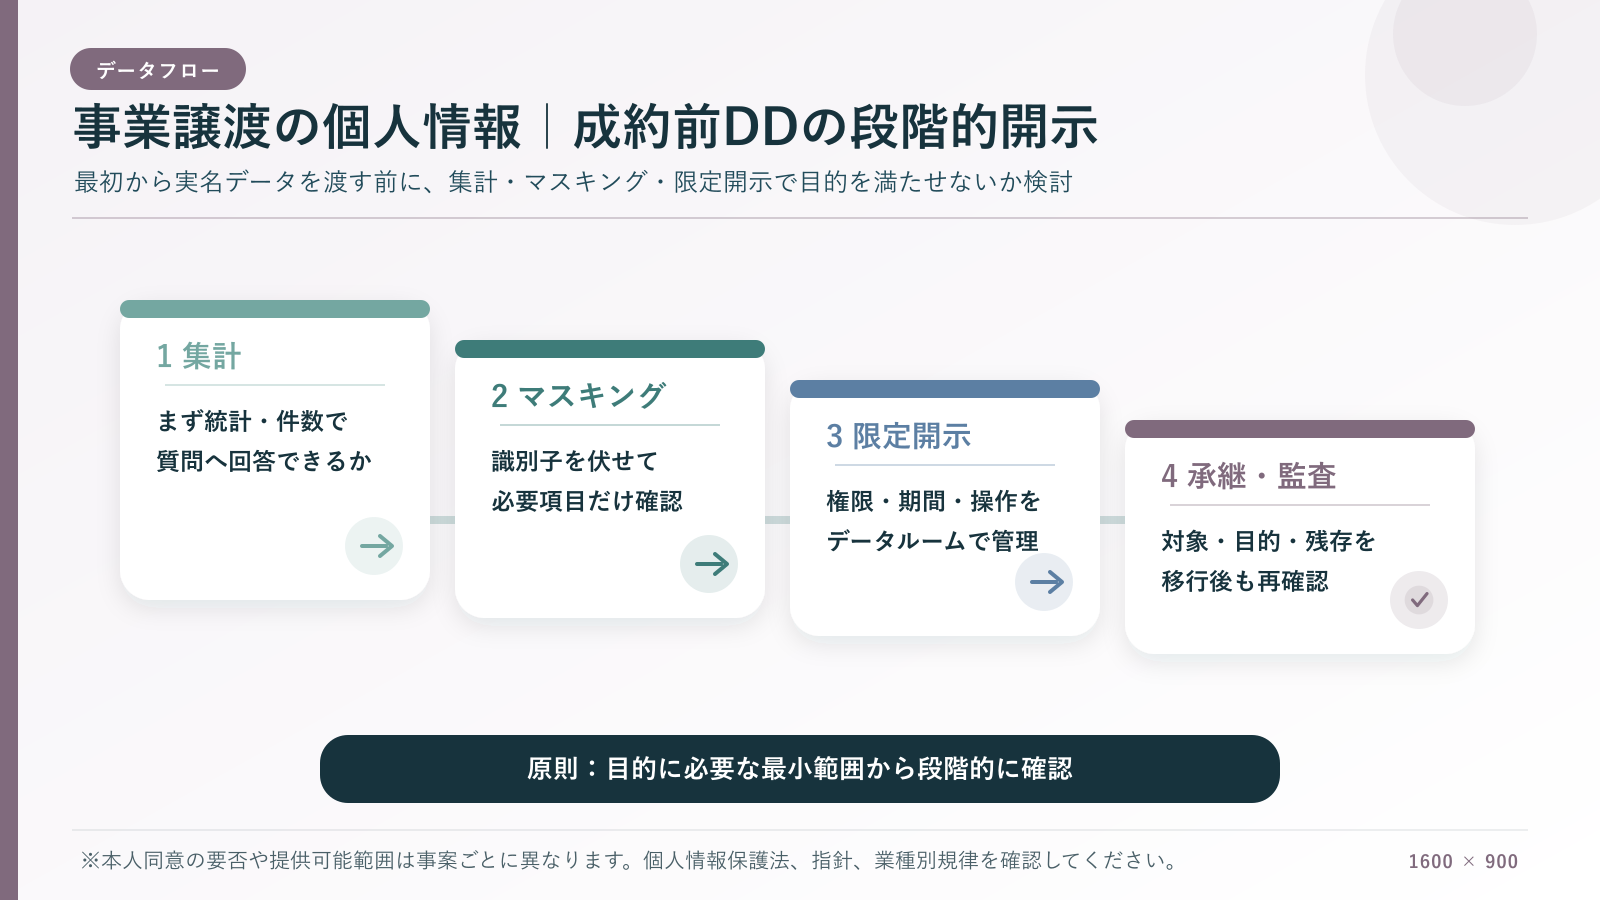
DDの質問と個人データ開示を分ける
買い手が確認したいのは、顧客数、解約率、集中度、契約更新、苦情、個人情報管理体制等であり、すべての質問に実名データが必要とは限りません。まず質問票、規程、サンプル、集計で答え、個別顧客の確認が必要な論点を特定します。事業譲渡の個人情報をDDで確認するときは、質問ごとに必要な粒度を先に決めます。
譲渡企業が「個人情報なので何も出せない」と拒むと、買い手は事業価値とリスクを確認できません。反対に全顧客名簿を初日に共有すると過剰です。目的と必要性に応じた段階開示を合意します。
四段階の開示モデル
- 段階1:規程、データ項目一覧、件数、苦情・事故件数等の集計。
- 段階2:仮名、金額帯、契約類型等でマスキングしたサンプル。
- 段階3:限定された専門家・担当者による閲覧のみの実名確認。
- 段階4:最終契約・移行準備に必要な項目を管理された方法で提供。
段階は一律ではなく、医療・介護、上位顧客、従業員、訴訟等で調整します。誰が次段階への移行を承認し、何を確認したら終了するかを記録します。
データルームの権限を役割で分ける
買い手経営陣、社内M&A担当、弁護士、会計士、IT専門家が同じ情報を必要とするとは限りません。フォルダ単位で閲覧・ダウンロード・印刷・再共有の権限を分け、アクセスログを保存します。
共通アカウントや転送可能な公開リンクを使わず、多要素認証、期限、透かし等を検討します。候補先の従業員が私物端末へ保存しないよう、契約と技術の両面で制御します。
DD契約へ入れるデータ保護項目
- 利用目的と、M&A検討以外に利用しないこと。
- 対象データ、閲覧者、取扱場所、保存期間。
- 再委託・専門家共有の条件と監督。
- 複製、ダウンロード、印刷、持出しの制限。
- 漏えい等の報告期限、調査、本人・当局対応の協力。
- 交渉不成立時の返還、消去、廃棄、完了確認。
- 法令上保存が必要な場合の隔離、目的、期限。
- 候補先が自社営業、AI学習、採用等へ転用しないこと。
上記は検討項目であり、すべての案件へ同じ文言を入れる契約ひな型ではありません。法域、データ、候補先、専門家、システムに応じ、弁護士が条文を確認します。
譲渡企業側も閲覧履歴と提供根拠を残す
候補先に義務を課すだけでなく、譲渡企業は誰へ、いつ、どのデータを、何の目的で提供したかを記録します。版番号、マスキング、承認者、契約、返還・消去確認を一つの提供台帳で管理します。
複数候補と交渉する場合、候補ごとにフォルダと提供範囲を分けます。候補Aへ渡した資料を候補B用フォルダへそのまま複製し、固有の透かしやコメントが残る事故を避けます。
事業譲渡の個人情報・顧客データ承継の9チェック
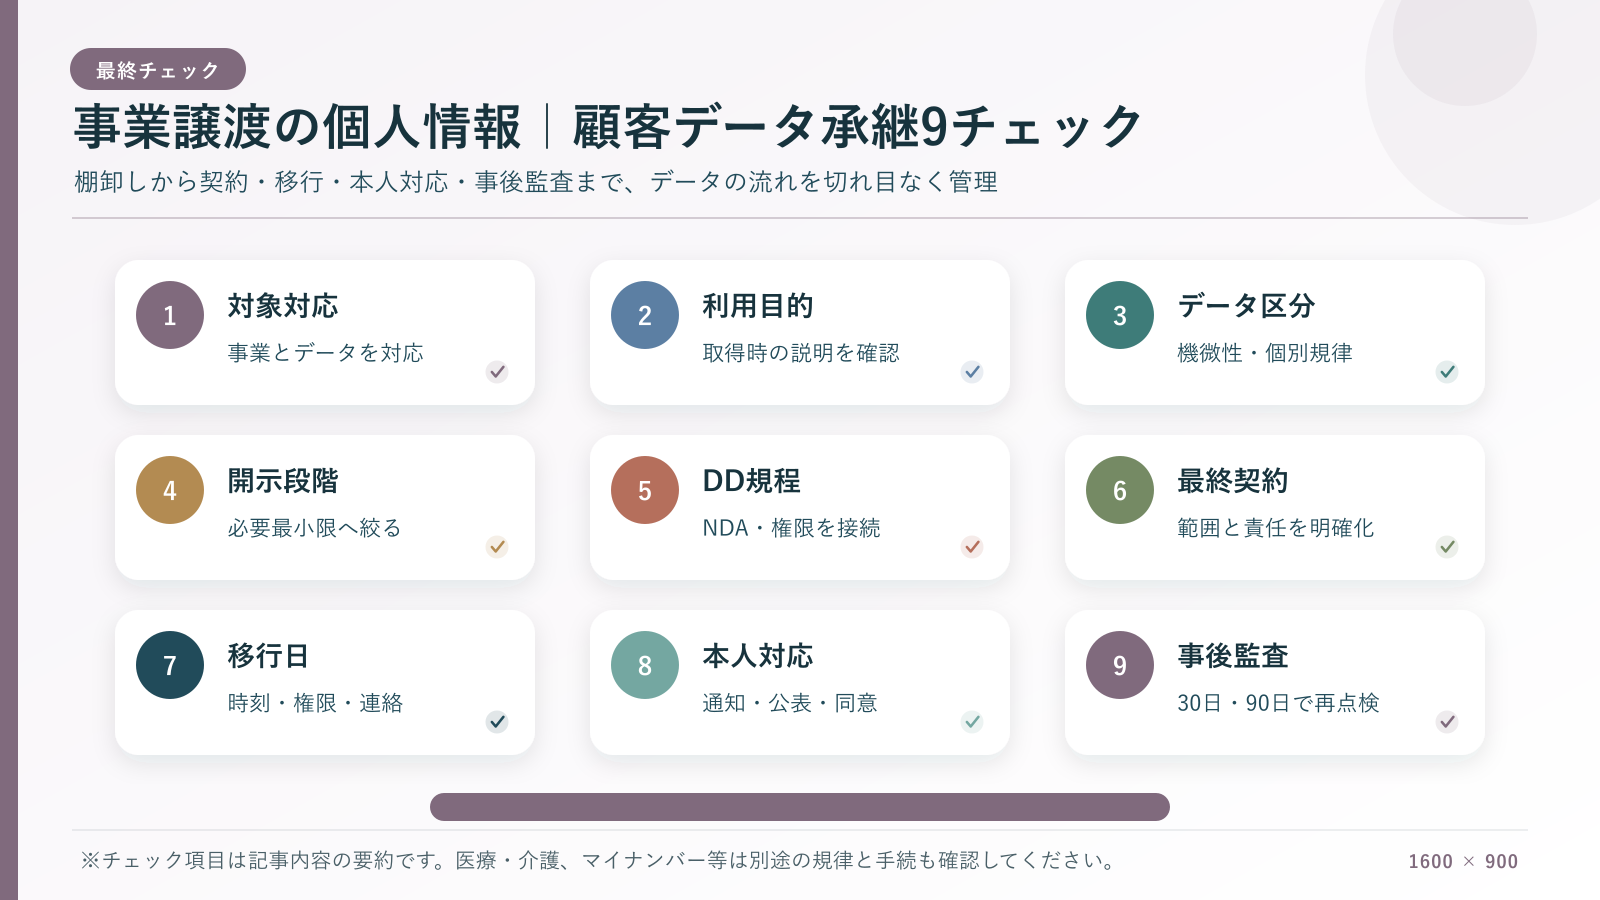
ここからは、検討開始からクロージング後までを九つの確認項目に分けます。順番は固定ではありませんが、後半の移行作業だけを急いでも、前半で利用目的や対象範囲を誤ると修正が難しくなります。
各チェックの完了とは、担当者が「大丈夫」と判断することではありません。確認した資料、対象データ、未解決事項、決定者、次の期限を記録し、譲渡企業と買い手が同じ状態を見られるようにします。
チェック1:対象事業とデータを一対一で対応させる
譲渡する店舗、サービス、契約、商品を先に確定し、その運営に必要な個人情報をひも付けます。一つの法人が複数事業を行う場合、全社顧客DBのうち対象事業に関係する範囲を切り出せるかが出発点です。
顧客番号だけで事業区分できないときは、購入商品、利用店舗、担当部署、契約番号等から抽出条件を作ります。抽出条件を人の勘に任せず、テスト件数、除外件数、重複件数を記録します。
共有顧客がいる場合は、譲渡企業に残る事業と買い手へ移る事業の双方で利用が必要かを検討します。単純な複製ではなく、それぞれの利用目的、保管期間、問い合わせ対応を決めます。
チェック2:取得時の利用目的と説明を確認する
Webサイトの現在のプライバシーポリシーだけでなく、申込時点の規約、紙申込書、アプリ画面、メール、同意チェック欄を確認します。長年営業している事業では、同じ顧客でも取得時期により説明が異なります。事業譲渡の個人情報を評価する基準日は、各取得時点の説明資料と対応させます。
利用目的が「サービス提供のため」と広く書かれていても、承継後に予定する広告、別ブランドへの送客、買い手グループでの分析まで当然に含むとは限りません。目的ごとに旧説明との対応を示します。
本人へ通知・公表した証跡が見当たらない場合、都合のよい旧文面を後から作らないことが重要です。調査範囲と不明点を記録し、承継前の是正や承継後の利用制限を専門家と検討します。
チェック3:機微性と個別法令でデータを色分けする
氏名と連絡先だけの名簿、購入履歴、位置情報、画像、健康情報、子どもの情報、本人確認書類、決済情報、従業員情報では、漏えい時の影響も必要な管理も異なります。重要度を同じ色にしない設計が必要です。
要配慮個人情報については、取得や第三者提供に関する規律、安全管理、漏えい時報告の可能性を一般情報より慎重に確認します。「事業承継だから」という一文で、取得経緯やアクセス制限の確認を省略しません。
個人番号を含む特定個人情報は、後述する番号法と公式ガイドラインを別表で確認します。旅館業、医療、介護、教育、決済等も、個人情報保護法だけで保存・引継ぎの結論を出さないようにします。
チェック4:成約前の開示を必要最小限に段階化する
初期検討では件数、属性分布、継続率、苦情件数等の集計を中心にし、買い手が価値とリスクを評価できる範囲を探ります。実名が不要な質問に、実名データを添付しません。
特定契約の存否、重大苦情、上位顧客への依存等で個別確認が必要になったら、マスキング、閲覧限定、専門家のみの確認等を組み合わせます。開示対象を増やす前に、前段階で何が不足したかを記録します。
候補先の数、競合関係、破談時の影響も評価します。競合へ顧客名や価格交渉履歴が残ると、個人情報だけでなく営業秘密、競争法、契約上の秘密保持にも影響し得ます。
チェック5:基本合意・NDA・データルーム規程をつなぐ
秘密保持契約だけで終えず、データの利用目的、閲覧者、再委託、複製、保存期間、事故時連絡、破談時消去を具体化します。基本合意書、専門家との委任契約、データルーム規程の内容が矛盾しないかも確認します。
買い手が投資委員会、融資金融機関、共同出資者、外部専門家へ資料を共有する場合、誰がどの条件で閲覧できるかを整理します。「関係者」という無限定な表現だけでは、実際の伝達経路を管理できません。
譲渡企業も、データルームへの誤掲載を止める二者確認、ファイル名規則、公開期限、緊急停止権限を定めます。技術的な権限設定と契約上の義務を片方だけに依存させません。
チェック6:最終契約で承継範囲と責任分担を決める
最終契約では、承継するデータ群、除外するデータ、移行形式、基準日、更新差分、原本、旧環境の保持・削除を検討します。「顧客情報一式」のような表現だけでは、移行担当者が判断できません。事業譲渡の個人情報に関する契約別紙には、データ群ごとの承継可否と作業責任者を示します。
譲渡企業の表明事項を検討する場合も、「法令違反が一切ない」といった絶対表現だけに頼らず、プライバシーポリシー、苦情、漏えい、本人請求、委託先、当局対応等の調査結果と開示資料を対応させます。
クロージング前に事故が起きた場合、移行中に起きた場合、承継後に過去の問題が見つかった場合で、調査主体、費用、本人・当局対応、証拠保全が変わります。弁護士と責任分担を契約へ反映します。
チェック7:移行日の権限・データ・連絡を時刻で管理する
午前零時に法的な効力が生じても、SaaS管理者、店舗端末、電話、決済、メール配信が同時に切り替わるとは限りません。前日、当日、翌営業日の作業を時刻表にします。
譲渡企業の旧担当者がいつまで閲覧できるか、買い手担当者がいつから使えるか、障害時に誰が戻すかを決めます。共通パスワードを口頭で渡すのではなく、個別アカウント、権限承認、多要素認証を使います。
切替中に入った予約、問い合わせ、キャンセル、本人請求を落とさないよう、差分同期と受付窓口を準備します。一度だけの一括コピーでは、基準日以後のデータが旧環境に取り残されます。
チェック8:本人への通知・公表・同意を用途別に判断する
承継に伴う提供が第三者提供に当たらない場面でも、承継後の利用目的、連絡先、請求窓口を本人が確認できる状態にする実務は重要です。いつ、誰の名義で、どの媒体を使うかを決めます。
旧利用目的を超える新用途を予定する場合、単に社名変更のお知らせに埋め込まず、用途ごとに利用目的の変更可能範囲や本人同意の要否を検討します。配信停止と法的な同意管理を同じものとして扱いません。
全員へ一斉メールを送れば常に最善とは限りません。休眠顧客、不達アドレス、要配慮個人情報、子ども、紙のみの顧客等に応じ、Web公表、郵送、店頭掲示、個別同意を組み合わせます。
チェック9:30日・90日後に残存データと実利用を監査する
移行完了報告の直後は、旧環境の停止、バックアップ、個人端末、共有リンク、外部委託先を確認します。クロージング時に作った一覧へ、実際の削除日、証跡、例外を追記します。
三十日後は、権限過多、同意履歴の欠落、配信停止の反映、問い合わせ窓口、差分移行を点検します。九十日後は、買い手が旧利用目的を超える分析や営業に使っていないか、保存期限が動いているかを確認します。
監査で問題が見つかったら、契約上の責任追及だけを先行させず、まず利用停止、アクセス制限、証拠保全、影響調査を行います。本人への影響を小さくする対応と当事者間の精算を分けます。
承継後の利用目的をどう管理するか
承継前の利用目的が出発点になる
e-Gov法令検索の個人情報保護法では、事業承継に伴って取得した個人情報について、本人の同意を得ないで承継前の利用目的の達成に必要な範囲を超えて取り扱わないという枠組みが置かれています。
ここで重要なのは、データを合法的に受け取れたことと、受け取った後に何へでも使えることは別だという点です。事業譲渡の個人情報は、取得経路ではなく、承継後の一つ一つの処理まで確認します。
たとえば、旧店舗の予約を履行し、会員の残回数を管理し、アフターサービスを提供する用途は、取得時の説明との関係を確認しやすいものです。一方、別事業の勧誘、外部広告ネットワークへの連携、AIモデル学習等は、旧目的との関係を個別に検討します。
利用目的の変更は「関連性」を具体的に説明する
利用目的を変更できる範囲は無制限ではありません。変更前の目的と合理的に関連すると認められる範囲かを検討し、変更した場合の通知・公表等、適用される手続を確認します。
「サービス向上」のような抽象語を足すだけでは、本人が何に使われるか予測できません。対象となる処理、情報、連絡方法、第三者・委託先の関与を社内メモに落とし、プライバシーポリシーと実運用を一致させます。
目的の変更が可能か迷う場合は、以前の文言を広く解釈して押し通すのではなく、新用途を止めた状態で弁護士や個人情報保護委員会の資料を確認します。必要なら本人同意を取得する計画を作ります。
新用途の同意を求める連絡自体も設計する
個人情報保護委員会の個人情報保護法Q&Aには、利用目的の達成に必要な範囲を超える取扱いについて同意を得るために連絡する場面の考え方があります。実際の文面と方法は、当該Q&Aの最新版を確認します。事業譲渡の個人情報で新用途を検討するときは、同意依頼の対象と目的を一対一で記録します。
同意依頼では、承継の事実、新しい利用目的、対象情報、拒否した場合の扱い、撤回・問い合わせ方法を分かりやすく示します。承諾しないと既存サービスを受けられないように誤解させる表現は避けます。
回答がないことを一律に同意とみなせるとは限りません。画面操作、署名、返信等、どの行為を同意と扱うかを決め、日時、文面の版、対象目的を記録します。
メール広告は別の法令・同意履歴も確認する
顧客情報を承継できたとしても、広告メールを送れるかは同じ問いではありません。特定電子メールに関する規律、契約上の配信条件、本人のオプトアウト、プラットフォーム規約等を別に確認します。
旧システムの「配信可」列だけでなく、いつ、どの文面で、どのブランドからの配信に同意したかを移します。解除済み、苦情中、不達、未成年等の状態も欠落させません。
買い手の既存顧客DBと統合する際、メールアドレスが同じだから一人と決めると、家族共有アドレスや名義違いが混ざります。統合規則を検証し、誤送信や他人の履歴表示を防ぎます。
交渉が不成立になったときの返還・消去
破談は契約終了ではなくデータ処理の開始点
候補先との交渉が終わったら、アクセス停止だけでなく、ダウンロード、メール添付、印刷、専門家コピー、バックアップを追跡します。データルームを閉じても端末上の複製は自動で消えません。
個人情報保護委員会の通則ガイドラインとQ&Aは、契約が成立しなかった場合の返却・消去等をあらかじめ取り決める実務を示しています。事業譲渡の個人情報をDDで扱う前に、不成立時の出口を契約へ書きます。
譲渡企業は候補先から完了報告を受け、閲覧者、複製先、消去日、例外を照合します。「秘密保持義務が続くから保存してよい」と自動的に結論付けません。
返還・消去の対象を媒体別に列挙する
対象には、元ファイルだけでなく、抽出CSV、スクリーンショット、印刷物、会議メモ、メール、チャット、分析表、ローカル同期、スマートフォン、外付け媒体、監査ログ等が含まれ得ます。
外部専門家や共同出資者へ再共有した場合、候補先本体の消去証明だけでは足りません。再共有先の処理を候補先が確認し、責任を持って報告する流れを決めます。
生成AIや外部翻訳サービスへ投入していないかも質問します。投入を禁止するなら契約と利用規程へ明示し、技術的に利用を制限できる環境を準備します。
法令上残す必要がある資料は隔離する
紛争対応、監査、法令上の保存等により直ちに全消去できないときは、保存根拠、項目、閲覧者、保存期限を示し、M&A評価や営業には使えない隔離領域へ移します。
「バックアップだから削除できない」で終えず、通常業務から復元・利用されない制御、上書き予定、復元時の再消去を決めます。バックアップ製品の実際の保存世代と暗号化も確認します。
消去証明は万能な免責ではありませんが、誰がどの範囲を確認したかを残す証跡になります。譲渡企業は疑義がある場合の追加確認権や監査方法を、取引規模とリスクに応じて検討します。
鎌倉・湘南の業種別に追加確認すること
以下は架空のモデルであり、実在する事業者の案件を示すものではありません。同じ業種でも許認可、契約、利用目的、システムが異なるため、業種名だけで取扱いを決めず、所管官庁と専門家へ確認してください。
医療機関・訪問看護・介護事業
診療録、看護記録、ケア記録、処方、検査、家族連絡先等には、健康に関する要配慮個人情報が多く含まれます。事業価値の確認だけを理由に、候補先の全担当者へ実名記録を開く方法は避けます。
個人情報保護委員会の医療機関承継に関するQ&Aは、医療機関の廃止・承継に伴う患者情報の提供について、事業承継に伴う個人データの提供として第三者に該当しない例を示しています。
ただし、この例から「診療録はどのM&Aでも同意不要」と一般化しないでください。実際のスキーム、承継する業務、利用目的、診療録の保存義務、管理者、患者への案内、医療法その他の規律を個別に確認します。
厚生労働省・個人情報保護委員会の医療・介護ガイダンス案内では、2026年4月1日付の更新を確認できます。医療・介護分野は一般の通則だけでなく、公開時点の最新ガイダンスとQ&Aを併せて使います。
美容室・整体・フィットネス
氏名や予約履歴のほか、施術写真、体調、アレルギー、妊娠、服薬、けが等を記録していることがあります。「カウンセリングシート一式」でまとめず、健康情報の有無と本当に承継が必要な項目を確認します。
担当者指名、回数券、未消化サービス、苦情対応は事業継続に必要でも、写真を買い手の広告へ使うことは別の用途です。旧同意書の肖像利用、掲載媒体、期間、撤回を確認します。
個人のメッセージアプリで予約を受けている場合、アカウント自体の引継ぎ可否、私的な会話、他店舗の顧客、端末内の写真を分けます。新しい公式窓口を案内し、私物端末から適切に削除します。
学習教室・スポーツ・子ども向けサービス
保護者と子どもの情報、学校、学年、成績、写真、送迎、緊急連絡、アレルギー等が一つの世帯にひも付くことがあります。本人と契約者が同じとは限らないため、誰へ何を案内するかを整理します。
旧講師の個人端末やクラウドへ教材・写真が残っていないかを確認します。買い手が新しい教育サービスの案内を送る場合、元の教室運営目的との関係と同意を用途別に判断します。
成人後も幼少期の写真や成績を無期限で保持しないよう、保存期間を見直します。保護者の同意があったことだけを根拠に、すべての将来利用を正当化しません。
飲食・宿泊・観光サービス
予約者、同行者、宿泊者、宴会参加者、配送先が混在します。パスポート写し、国籍、食物アレルギー、決済、忘れ物、監視カメラ等は、保存根拠と目的がそれぞれ異なります。
鎌倉市は2024年の延入込観光客数を約1,594万人と公表していますが、この地域統計は個々の事業者が大量の個人データを持つことを意味しません。鎌倉市の観光客数公表資料は背景説明に限定して使います。
予約プラットフォーム経由では、事業者が独自に取得した情報と、プラットフォーム契約に基づき閲覧できる情報を区別します。加盟店・施設の変更、アカウント承継、レビュー、メッセージ履歴の条件を規約で確認します。
EC・会員制サービス・IT事業
顧客マスターだけでなく、Cookie識別子、端末ID、閲覧履歴、広告ID、IPアドレス、問い合わせログ等が複数のSaaSへ流れます。個人データに該当するかだけでなく、個人関連情報や外部送信の規律も確認します。
事業承継に伴う個人データ提供の整理を、個人関連情報へそのまま当てはめられるとは限りません。個人情報保護委員会Q&Aや第三者提供編を参照し、受領側で個人データとして取得する想定を含めて判断します。
ソースコードのログやテスト環境に本番データが複製されていることがあります。買い手の技術DDでは、匿名化した検証データ、画面サンプル、権限限定環境を優先し、本番DBの丸ごとコピーを避けます。
不動産管理・士業・専門サービス
賃借人、連帯保証人、入居者、相談者、相手方、紹介者の情報が一つの案件ファイルに含まれることがあります。対象事業の契約だけを抜き出しても、第三者の情報が添付書類に残る可能性があります。
守秘義務や業法上の規律、委任・媒介契約、本人確認、紛争資料を別に確認します。個人情報保護法の事業承継整理だけで、すべての契約上・職業上の守秘義務を乗り越えられるわけではありません。
案件名と結果だけで価値を評価できる場合は、初期DDで氏名や住所をマスキングします。実名確認が必要な契約は、限定担当者が閲覧し、承継対象契約と同意・通知の手続を対応させます。
マイナンバーは顧客データと分けて扱う
利用目的と提供が強く限定される
従業員、講師、支払先等の個人番号を保管している会社は、通常の顧客名簿と同じフォルダへ入れないでください。番号法上、個人番号の利用・提供・収集・保管は、社会保障、税、災害対策等の限定された事務と結び付いています。
個人情報保護委員会の特定個人情報ガイドラインは、事業者向けの現行ルールとQ&Aを掲載しています。承継スキームを決めた時点で、最新版を確認します。
個人番号を含むファイルは、DDの一般人事フォルダから除外し、必要性が認められた限定場面だけで専門家が確認します。評価に番号そのものが不要なら、完全にマスキングします。
事業承継と単なる転籍を混同しない
公式ガイドラインは、合併や事業譲渡等による事業承継に伴う場合の特定個人情報の承継と、別法人へ従業員が転籍するだけの場面を区別しています。元の利用目的の範囲や承継事務を具体的に確認します。
事業承継に該当するからといって、買い手が個人番号を新しい福利厚生、顧客分析、本人確認へ使えるわけではありません。買い手が番号関係事務を引き継ぐ範囲、権限、保存期限、廃棄を台帳化します。
別法人が新たな雇用主となるだけの場面では、新雇用主が本人から個人番号の提供を受ける手続が必要になる場合があります。スキームの名称だけで決めず、社会保険労務士、税理士、弁護士へ確認します。
移行後はアクセスと廃棄を実査する
買い手側で番号取扱担当者を定め、保管領域、暗号化、印刷、持出し、アクセスログを確認します。旧担当者の権限を止め、委託先の契約名義と再委託も点検します。
法定保存期間を経過し、番号関係事務で保管する必要がなくなった個人番号は、復元できない方法で削除・廃棄します。人事記録を残す場合も、個人番号だけを分離して削除できる設計にします。
クロージング後に旧会社へ保存する必要がある資料と、買い手へ承継する資料が重なるときは、個人番号を残す根拠をそれぞれ確認します。念のため双方に複製する方法を避けます。
データ移行で実施する安全管理措置
個人情報保護委員会の通則ガイドラインは、基本方針、取扱規程、組織的・人的・物理的・技術的安全管理措置、外的環境の把握等を示しています。2026年6月の一部改正を含む掲載版と適用時点を公開直前にも確認します。
組織的措置:責任者とエスカレーションを一枚にする
譲渡企業、買い手、移行ベンダー、M&A支援者の責任者を明記します。障害、誤送信、権限ミスが起きたとき、誰が作業を止め、誰へ報告し、誰が再開を承認するかを決めます。
移行台帳には、データ群、件数、ハッシュ値等の検証方法、送信者、受信者、開始・完了時刻、エラー、再実行を記録します。作業者と承認者を可能な範囲で分けます。
通常の取扱規程とM&A移行手順が食い違う場合、期間限定の例外を誰が承認し、いつ終了するかを記録します。移行だから通常ルールを全部外す設計は避けます。
人的措置:秘密保持だけでなく具体的な操作を教育する
担当者へ、保存先、持出し禁止、画面共有、スクリーンショット、メール、チャット、生成AI、印刷物、事故報告を説明します。一般的な年次研修を受けたことだけで移行教育を済ませません。
短期の外部要員やベンダーも対象にし、不要になったアカウントを当日停止します。退職予定者、異動者、候補先の兼務者等、利害と権限が変わる人を一覧化します。
誤操作を隠さず報告できるよう、一次報告で責任追及を先行させない方針を示します。小さな送信ミスを早く把握する方が、被害を限定しやすくなります。
物理的措置:紙・端末・作業場所を管理する
紙原本の箱には、内容、箱番号、封印、受渡者、到着確認を付けます。一般宅配や無人受付が適切かを情報の機微性と量に応じて検討します。
移行用端末と媒体は暗号化し、鍵付き場所で保管します。作業終了後の初期化、廃棄、再利用方法を決め、ベンダーの作業端末にコピーが残らないことを確認します。
店舗営業中に作業する場合、顧客や一般従業員から画面・印刷物が見えない場所を使います。Web会議の録画や背景への映り込みも管理します。
技術的措置:最小権限、暗号化、ログを組み合わせる
管理者権限を全員へ付けず、読取、編集、削除、エクスポートを役割別にします。多要素認証、接続元制限、期限付きリンク、暗号化を情報と環境に応じて使います。
ファイルを暗号化しても、鍵を同じメールで送れば効果が弱くなります。鍵の共有経路、本人確認、再送、失効を決めます。クラウド転送を使う場合、アクセスログとダウンロード履歴を保存します。
件数一致だけで移行成功とせず、必須項目、文字化け、日付、同意履歴、配信停止、親子関係、添付ファイルをサンプル検証します。本番前に匿名化・仮名化したデータでリハーサルします。
外的環境:クラウドの保存国と制度を把握する
外国にあるサーバーや海外事業者を使う場合、保存場所、委託契約、現地制度、政府アクセス、再委託等を確認します。単に「大手クラウドだから安全」と評価を省略しません。
買い手が新しいクラウドへ移す場合、譲渡企業時代の外的環境確認をコピーせず、新しい契約と構成を基準にします。リージョン設定、サポート、バックアップが別の国になっていないかも確認します。
調査結果は利用サービス名、国・地域、制度の概要、情報入手先、確認日、対応策として記録します。制度変更とサービス構成変更を定期点検の対象にします。
移行中・承継後に漏えい等が起きたとき
最初の数時間は停止・保全・範囲確認を優先する
誤送信、紛失、不正アクセス、公開設定、マルウェア等を把握したら、該当リンクやアカウントを止めます。ただし、原因調査に必要なログや端末を消去せず、時刻と実施者を記録します。事業譲渡の個人情報に漏えい等が疑われる場合は、移行台帳を使って影響範囲を追跡します。
何が、何件、誰へ、どの期間、どの経路で影響したかを仮説と確定事実に分けます。未確定のまま安心させる発表も、全容が分かるまで何もしない対応も避けます。
譲渡企業、買い手、ベンダーのどこで起きたかが不明でも、本人保護に必要な封じ込めを止めません。当事者間の責任分担は並行して確認します。
委員会報告・本人通知の要否を現行ルールで判定する
個人情報保護法の漏えい等報告では、要配慮個人情報、財産的被害が生じるおそれ、不正目的による行為、千人を超える本人に係る事案等が報告対象となり得ます。具体的要件と期限は発生時点の法令・ガイドラインを確認します。
件数が少ないから報告不要、暗号化していたから常に対象外、と先に決めません。鍵の管理、閲覧可能性、情報内容、第三者の取得、本人への影響を専門家と評価します。
本人への連絡は、事実、対象情報、原因、二次被害防止、問い合わせ先を分かりやすく示します。譲渡企業と買い手から矛盾する案内が届かないよう、名義と窓口を統一します。
契約の責任分担と法定対応を混同しない
最終契約で費用負担や補償を定めても、法令上の報告主体や本人対応が自動的に変わるわけではありません。事故時点の取扱主体、原因、管理関係を確認します。
譲渡企業の過去事故が承継後に発覚する場合もあります。買い手は旧ログ、苦情、修正履歴を保全し、譲渡企業は調査へ協力します。証拠を隠す目的で旧環境を削除しないようにします。
再発防止は「研修を行った」で終えず、権限、承認、システム、委託先、監視、手順を原因に対応させます。三十日後と九十日後に有効性を再確認します。
買い手が行う個人情報デューデリジェンス
規程の有無ではなく運用証跡を見る
プライバシーポリシーや社内規程が存在することは出発点です。買い手は、改定履歴、研修記録、権限台帳、本人請求、苦情、事故、委託先監督、削除記録等から、実際に運用されているかを確認します。
小規模事業者に大企業と同じ文書量を求めることが目的ではありません。事業規模、データの種類、利用方法に見合う管理があり、担当者が説明できるかを見ます。
規程と実態が違う場合は、直ちに取引不能と決めず、原因、影響、是正の進捗、承継後に必要な投資を評価します。重大な未開示を価格だけで解決できるとは限りません。
苦情・本人請求から見えないリスクを探す
開示、訂正、利用停止、消去等の請求記録は、データの所在と社内連携を知る手掛かりです。回答期限、本人確認、拒否理由、再発苦情を確認します。
苦情件数がゼロでも、窓口が分かりにくく記録されていないだけかもしれません。問い合わせメール、レビュー、店舗メモ、委託先のサポート記録等を範囲を決めて確認します。
承継直後は社名・連絡先の変更で本人請求が増える可能性があります。買い手は、旧事業名で届く郵便やメールを新窓口へ転送する仕組みを用意します。
委託先と再委託先を契約・実態の両面で確認する
給与、予約、決済、配送、メール、コールセンター、廃棄、保守等の委託先を一覧化します。契約名義を買い手へ変更できるか、再審査や本人確認が必要かを確認します。
委託契約には、取扱範囲、安全管理、再委託、事故報告、返却・消去、監査等が含まれているかを確認します。契約がなく、請求書だけで長年利用している先は、承継前後に整備します。
サービスを解約してもベンダー側のバックアップが一定期間残る場合があります。解約手順、データ取得、削除時期、証明、アカウント停止を移行計画へ入れます。
表明保証・誓約・補償は調査の代わりではない
買い手は、法令遵守、事故、当局対応、本人請求、委託先、提供、利用目的等について契約上の確認事項を検討します。しかし、広い表明保証を一文置けば実態調査が不要になるわけではありません。
譲渡企業が把握している例外は、開示資料へ具体的に記載します。開示済みの問題、成約までに是正する問題、承継後に買い手が対応する問題を色分けします。
補償の期間・上限・手続と、漏えい時の即時対応を分けます。本人保護や当局報告は、当事者間の請求期限を待って行うものではありません。
顧客データ移行の90日実行計画
次の時系列は標準期限ではなく、案件から逆算するモデルです。システム規模、本人同意、委託先審査、許認可等により、より長い期間が必要になることがあります。
90日前:範囲・法的根拠・責任者を固定する
対象事業、データマップ、利用目的、取得経路、保存場所を整理します。承継、残置、削除、保留の判定をデータ群ごとに付け、判断根拠を記録します。
譲渡企業と買い手の責任者、弁護士、システム担当、ベンダーの連絡表を作ります。医療・介護、マイナンバー、業法が関係する範囲を切り出し、専門確認を開始します。
候補システムへテスト移行できるか、契約承継か新規契約かを決めます。データエクスポートの項目・費用・リードタイムをベンダーへ確認します。
60日前:変換・通知・契約を具体化する
旧項目と新項目の対応表を作り、欠損、重複、文字コード、添付ファイル、同意履歴をテストします。少量の匿名化・仮名化データでリハーサルし、結果を保存します。
本人への案内が必要な範囲、文面、媒体、送信者、問い合わせ窓口を決めます。旧利用目的を超える予定があれば、同意取得と不同意者の扱いを設計します。
最終契約、委託契約、移行手順、事故対応、破談時消去を整合させます。未解決論点に責任者と期限を付け、クロージング可否の判断基準を決めます。
30日前:本番リハーサルと権限確定を行う
本番に近い件数で処理時間、ネットワーク、容量、復元を確認します。データ欠落時に旧環境へ戻す条件と、戻した場合の更新差分を決めます。
当日の作業者、承認者、閲覧者を固定し、期限付きアカウントを発行します。旧担当者の停止時刻、買い手の開始時刻、ベンダー保守権限を一覧にします。
問い合わせ窓口へ想定質問と回答方針を共有します。社名変更、予約、配信停止、本人請求、データ削除、事故報告を別々の担当へたらい回しにしない体制を作ります。
当日:件数・内容・アクセスを三方向から照合する
転送前後の件数、エラー、ハッシュ等を確認し、サンプル顧客で履歴、同意、予約、残高、添付を開きます。件数が一致していても、列ずれや文字化けがないかを見ます。事業譲渡の個人情報を本番移行した後も、照合結果と修正履歴を保管します。
旧環境の更新停止時刻から新環境開始までに入った情報を差分反映します。電話や紙で受けた依頼も、一時台帳から新環境へ転記します。
責任者が完了判定するまで、旧環境を無計画に消去しません。同時に、一般利用者が旧環境へ新規入力できないよう制御します。
30日後・90日後:残存と目的外利用を点検する
旧SaaS、共有フォルダ、端末、紙、メール、ベンダーに残るデータを台帳と照合します。削除例外には根拠と期限を付けます。
本人通知の不達、同意回答、配信停止、苦情、誤統合を確認します。現場が利便性を理由に旧コピーを作り直していないかを聞き取ります。
承継後の新しい分析やマーケティングが旧利用目的の範囲内かを改めて評価します。取引の完了を、プライバシー管理の終了日としません。
事業譲渡の個人情報を管理する責任者・証跡・期限の移行判定チェックリスト
移行計画に作業名だけを書いても、誰が可否を決めるのか、何を見れば完了なのか、いつまで待てるのかが曖昧なら本番直前に判断が止まります。そこで各判定へ、主責任者、確認者、最低限の証跡、期限、未完了時の処置を一組で置きます。この期限は法令上の一律期限ではなく、クロージング日から逆算して案件ごとに決める管理期限です。
事業譲渡の個人情報を安全に移す判定では、「対応予定」「確認中」を完了と数えません。ファイル名、チケット番号、承認日時、ログ保存場所等へ戻れる状態を作ります。買い手の担当者が口頭で了承していても、譲渡企業、ベンダー、問い合わせ窓口が同じ版を見ていなければ黄色判定とします。
次の表は、小売、予約サービス、教室、介護周辺サービス等でも調整して使えるモデルです。医療記録、マイナンバー、外国で取り扱うデータ、大規模な基幹移行等では、追加の責任者と専門確認を置きます。
| 判定場面 | 主責任者 | 最低限の証跡 | 管理期限の例 | 未完了時の処置 |
|---|---|---|---|---|
| 対象データの確定 | 事業責任者 | データマップ、抽出条件、除外理由 | T-30まで | 対象を保留し、全件コピーを止める |
| 利用目的の照合 | 個人情報保護責任者 | 旧規程、申込画面、用途対応表 | T-21まで | 新用途を切り離し、専門確認へ送る |
| 委託先の接続 | 契約責任者 | 契約、審査結果、再委託一覧 | T-14まで | 代替手順を起動し、本番権限を出さない |
| 抽出・変換テスト | 移行責任者 | 件数表、エラー票、再実行ログ | T-7まで | 原因別に再試験し、切替時刻を再判定する |
| アクセス権限 | 情報システム責任者 | 権限表、発行・停止ログ、例外承認 | T-1まで | 過剰権限を停止し、閲覧範囲を縮小する |
| 差分データ | 現場運用責任者 | 基準時刻、差分件数、突合結果 | 当日判定 | 受付を一時台帳へ切り替え、二重更新を止める |
| 本人への案内 | 顧客対応責任者 | 最終文面、配信対象、公開時刻 | T-1まで | 旧窓口を維持し、誤った案内を公開しない |
| 問い合わせ受付 | 窓口責任者 | 想定問答、転送表、受付台帳 | 当日開始前 | 一次回答を限定し、判断担当へ即時転送する |
| 事故連絡 | インシデント責任者 | 連絡網、初動票、ログ保全手順 | 当日開始前 | 移行を停止し、封じ込めと影響確認を優先する |
| 旧環境の処置 | 譲渡企業管理責任者 | 残存一覧、停止記録、削除例外 | T+30まで | 期限付き隔離とし、無期限の共有を認めない |
Tは本番切替日を表す便宜上の記号です。T-30やT+30をそのまま標準期限にせず、委託先審査、本人案内、同意取得、休日運用、ベンダーの作業枠を踏まえて置き換えます。期限を変更した場合は、変更理由、影響、承認者を例外台帳へ残します。
判定会議で「報告者」と「決定者」を分ける
移行担当者はテスト結果を報告できますが、法的な保留項目や顧客影響を含む最終判断まで一人で背負わせません。事業、個人情報保護、情報システム、顧客対応の責任者を決め、最終決定者を一人明示します。決定者が不在の時間帯には、代理者と判断できる範囲を事前に定めます。
譲渡企業は旧環境と取得経緯を説明し、買い手は新環境と承継後利用を説明します。ベンダーは技術結果を示し、専門家は未解決の法務論点を示します。役割を分ける目的は責任逃れではなく、一つの「問題なし」という報告に異なる論点を埋めないことです。
会議録には、参加者、使用した資料版、未決事項、条件付き承認、次回判定時刻を残します。録画だけを証跡にすると検索と引継ぎが難しいため、結論と根拠を短い判定票に転記します。
緑・黄・赤の判定条件を文章で決める
緑は、必須証跡がそろい、重大な例外がなく、本番手順と戻し手順を実行できる状態です。黄は、影響を限定できる未完了項目があり、責任者、解消期限、暫定統制が承認された状態です。赤は、対象不明、権限過大、重大な欠落、連絡不能等により安全な移行を説明できない状態です。
件数差が一件なら緑、二件なら赤という機械的な線引きだけにしません。一件でも要配慮個人情報や配信停止履歴の欠落なら影響が大きく、多数でも事前に除外したテストデータなら説明できる場合があります。差分の種類、本人影響、復旧可能性を判定基準へ入れます。
黄判定を便利な先送り箱にしないため、条件付き承認の有効期限を置きます。期限を越えた黄は自動的に再審査し、現場判断だけで緑へ変更しません。赤から再開するときは、原因、修正、再試験、承認の四点をそろえます。
T-7で確認する判定パックを固定する
一週間前の判定パックには、データマップ、項目対応表、利用目的対応表、権限表、テスト結果、未決事項、本人案内、問い合わせ手順を入れます。資料の保存場所を分散させず、索引から最新版へ移動できる形にします。
テスト結果は成功件数だけでなく、除外件数、失敗件数、再実行件数、サンプル確認、復元結果を残します。変換ツールの設定値、実行者、開始終了時刻も記録し、同じ条件で再現できるようにします。
未決事項には「確認する」ではなく、質問、回答者、必要資料、判断期限、未回答時の処置を書きます。事業譲渡の個人情報に関する専門判断が必要な項目は、営業交渉の進捗表から切り離さず、クロージング条件との関係を示します。
T-1と当日の証跡を別々に残す
前日は、アカウント、権限、連絡網、告知予約、旧環境の更新停止、バックアップを確認します。当日は、実際の抽出件数、差分、転送結果、サンプル表示、問い合わせ受付を確認します。前日のスクリーンショットを当日の成功証跡へ流用しません。
件数表には、抽出元、抽出条件、基準時刻、除外、移行先、エラー、差分を同じ行で示します。総件数だけを比べず、データ群、店舗、状態等に分けて偏りを見ます。集計値が一致しても、同意履歴や配信停止が別列へずれていないかサンプルで確認します。
完了宣言には、判定時刻、決定者、黄項目、次の点検時刻を含めます。チャットのスタンプだけで完了とせず、移行台帳へ記録します。旧環境を直ちに消す場合と隔離して保持する場合を分け、保持根拠と削除期限を示します。
問い合わせと漏えい疑いを同じ受付台帳から分岐する
承継後の問い合わせには、社名変更、予約確認、配信停止、本人請求、削除要望、不審な連絡、誤表示等が混ざります。受付担当は法的結論を即答せず、本人確認の要否、緊急性、対象サービス、発生時刻を記録します。通常照会と事故疑いに共通の受付番号を付け、途中で分類が変わっても履歴を失わないようにします。
誤った相手の情報が見えた、身に覚えのない案内が届いた、旧窓口へ送った資料が戻らない等は、単なる苦情として閉じません。一次受付からインシデント責任者へ送る条件と時間を決めます。詳しい初動は漏えい等の初動へ接続し、リンク先、アカウント、ログを不用意に消さないよう周知します。
譲渡企業と買い手のどちらが答えるか不明な場合は、本人を往復させず共同窓口で受けます。回答名義、調査協力、回答期限、記録保管を決め、同じ質問へ矛盾する説明をしないよう想定問答を更新します。
T+1・T+30・T+90で判定を閉じる
翌営業日は、夜間処理、予約、配信停止、決済連携、本人請求、問い合わせ転送を点検します。本番直後に画面が開いたことだけで成功とせず、実際の業務が一巡したかを確認します。緊急修正を行った場合は、修正前後の値と承認を残します。
三十日後は、黄判定の解消、旧アカウント、共有リンク、不達通知、苦情傾向、委託先の残存を確認します。期限超過は責任者へ再通知し、例外理由がなくなったデータを削除します。
九十日後は、承継後の実利用が旧利用目的と整合するか、現場が非公式コピーを作っていないか、保存期限が機能しているかを監査します。判定票、台帳、ログ、問い合わせ記録を突合し、残課題を通常の個人情報管理へ引き渡して移行プロジェクトを閉じます。
移行判定票の最終確認
- 各判定に、決定者、証跡、期限、未完了時の処置があるか。
- 資料の版と保存場所を、譲渡企業、買い手、ベンダーで共有したか。
- 黄判定へ、暫定統制、解消期限、再判定者を付けたか。
- 前日テストと当日の実績を、別の証跡として残したか。
- 問い合わせから事故疑いへ、受付番号を保ったまま分岐できるか。
- 翌営業日、三十日、九十日の事後判定を予定へ入れたか。
架空モデルで見る判断の分かれ目
モデル1:美容サロンの予約DBと施術写真
鎌倉市内の架空サロンが一店舗を事業譲渡するとします。予約DBには全店舗共通の会員が入り、施術写真は担当者の端末とクラウドに分散しています。
最初に対象店舗の利用履歴がある顧客を抽出し、他店舗だけの顧客を除外します。共通会員は、譲渡企業に残る事業と買い手事業の双方で必要な範囲を検討します。
予約履行、回数券、施術履歴と、広告用写真を分けます。承継後のサービス提供に必要な情報を受け取れるとしても、買い手のSNS広告への写真利用は旧同意の媒体・期間・撤回を別に確認します。
担当者の私物端末は、公式クラウドへの移行、不要コピーの削除、退職・継続者の権限停止を実査します。端末の所有者が従業員だから会社は何もできない、という状態を事前に是正します。
モデル2:訪問看護事業の利用者記録
架空の訪問看護事業では、看護記録、主治医指示、家族連絡、緊急連絡、請求情報を扱います。買い手が医療・介護グループでも、初期DDで全利用者記録を広く開示しません。
件数、疾患区分等の集計、加算、苦情、事故、システム構成を先に示し、必要な個別確認は専門家限定・マスキング等で進めます。事業承継に伴う提供の公式例があっても、保存、管理者、利用目的、案内を確認します。
移行日は訪問予定と緊急連絡が止まらないよう、現場継続を優先します。法務上の確認が終わっていても、端末設定や権限が遅れるとケアへ影響するため、リハーサルと紙の緊急手順を用意します。
承継後に買い手グループの別サービスを案内する場合、旧目的との関係と本人への説明を検討します。医療・介護の継続に必要な利用と、グループ営業を一つにまとめません。
モデル3:教室の保護者・児童情報
架空のスポーツ教室では、保護者が契約し、子どもの出欠、写真、体調、送迎者を記録しています。世帯IDとメールだけ移すと、兄弟関係や緊急連絡の優先順位が壊れる可能性があります。
データ構造を移すだけでなく、本人・保護者・契約者の関係をテストします。写真掲載の同意は、教室内掲示、Web、SNS等の媒体ごとに移します。
退会済みの児童情報は、保存根拠と期限を確認し、必要のない記録を買い手へ渡しません。新教室の別コース勧誘は、旧利用目的との関係を確認します。
本人や保護者への案内は、運営者変更、連絡先、サービス継続、データの問い合わせを簡潔に分けます。子どもが読んでも過度に不安を感じない表現を検討します。
モデル4:EC事業の顧客・広告データ
架空のEC事業では、受注DB、決済、配送、問い合わせ、メール配信、アクセス解析、広告管理が別サービスにあります。受注DBだけを移しても顧客対応は継続できません。
各サービスの契約承継、新規加盟店審査、トークン、保存国、削除を確認します。決済カード番号を事業者が保有していると決め付けず、実際の決済構成を調べます。
広告用オーディエンスやCookie関連情報は、顧客名簿の承継と同じ結論にしません。個人関連情報、外部送信、プラットフォーム条件を確認します。
旧ブランドの配信停止者を買い手DBで「新規顧客」に戻さないよう、抑制リストを移します。抑制リスト自体のアクセスを限定し、広告以外に使わない運用を定めます。
承継のお知らせとプライバシーポリシーを作る
取引説明とデータ説明を分ける
運営会社が変わること、サービスが継続すること、個人情報の取扱主体・窓口が変わることを整理します。M&Aの背景を長く説明し、データの問い合わせ先が見つからない文面にしません。
承継日、対象サービス、買い手の名称・連絡先、引き続き利用する目的、権利行使の窓口を検討します。利用者に追加の操作が必要なら、期限と方法を明示します。
本人同意が必要な新用途がある場合、通常の承継案内と同意選択を視覚的に分けます。承継案内を読んだことだけで新用途へ同意したと扱いません。
公開日と効力日を管理する
新しいプライバシーポリシーを早く公開し過ぎると、まだ買い手が取り扱っていない期間の説明と食い違います。遅過ぎると、承継直後の本人が窓口を見つけられません。
旧サイト、新サイト、アプリ、店頭、メールの公開時刻を移行表へ入れます。旧ページを消す場合も、旧版の適用期間と文面を証跡として保管します。
検索結果やキャッシュに旧連絡先が残ることを見込み、旧窓口から新窓口への転送期間を設けます。ドメインや電話番号の権利も譲渡契約の対象か確認します。
問い合わせ対応を想定問答で検証する
「なぜ同意なく移ったのか」「削除してほしい」「配信を止めたい」「過去履歴を見たい」といった質問を想定します。法的断定を現場担当者へ丸暗記させず、事実確認と専門部署への引継ぎ手順を作ります。
本人確認は、必要以上の本人確認書類を集めない方法を検討します。メールアドレスだけで機微な記録を開示することも、毎回過剰な公的証明書を要求することも避けます。
譲渡企業と買い手で回答が異ならないよう、承継前の問い合わせ窓口、承継後の窓口、過去記録の調査協力を決めます。回答履歴を台帳へ残します。
事業譲渡の個人情報50項目チェックリスト
次の一覧は、法令適合を自動判定するものではありません。案件の漏れを見つけ、担当者と専門家へ質問するための作業表として使ってください。
取引範囲・データ棚卸し
- 譲渡対象の事業、店舗、商品、契約を一覧にしたか。
- 顧客、見込客、従業員、応募者、取引先等の本人区分を分けたか。
- 取得項目、取得経路、利用目的、保存場所を対応させたか。
- 紙、個人端末、メール、チャット、バックアップを含めたか。
- 承継、残置、削除、保留の判定と根拠を記録したか。
この五項目で、全社DBを無条件にコピーする誤りを防ぎます。共有顧客、複数事業、旧店舗がある場合は、抽出条件とサンプル検証も記載します。
利用目的・本人説明
- 取得時点のプライバシーポリシーや申込書を確認したか。
- 旧利用目的と承継後の各用途を対応させたか。
- 合理的な関連性を超える変更の有無を検討したか。
- 通知、公表、同意の要否を用途別に判断したか。
- 同意文面の版、日時、拒否・撤回を記録できるか。
旧文面が見つからないときは、現行ポリシーだけで過去全期間を説明しないでください。不明な期間と顧客群を分け、承継後の利用制限を検討します。
データの種類・個別規律
- 要配慮個人情報を識別し、アクセスを限定したか。
- 個人番号を含む特定個人情報を別管理したか。
- 子ども、患者、利用者、保証人等の関係者情報を確認したか。
- 医療、介護、宿泊、士業等の業法・守秘義務を確認したか。
- 個人関連情報やCookieを個人データと同じ結論にしていないか。
「個人情報」という一つのラベルでは、安全管理や事故時影響の違いが見えません。項目ごとに機微性と追加規律を色分けします。
成約前デューデリジェンス
- 集計、マスキング、限定閲覧の順で段階開示したか。
- 実名が必要な質問と理由を記録したか。
- 閲覧者、ダウンロード、印刷、期限を権限設定したか。
- 専門家、融資先、共同出資者への再共有条件を決めたか。
- 候補先ごとにフォルダ、透かし、提供台帳を分けたか。
NDAがあるという事実ではなく、誰が何をどう扱うかを確認します。競合候補の場合は、顧客情報と営業秘密の双方から範囲を絞ります。
契約・破談時対応
- 利用目的、対象データ、取扱方法を契約へ反映したか。
- 事故時の連絡、調査、本人・当局対応を決めたか。
- 不成立時の返還、消去、廃棄、完了確認を定めたか。
- バックアップや法定保存例外の隔離・期限を決めたか。
- 表明保証、誓約、補償と即時対応を区別したか。
契約書の文言と、データルームの実際の設定を一致させます。破談通知と同時に、アクセス停止・消去確認の担当者が動けるようにします。
システム・委託先
- SaaS、決済、配送、メール等の委託先を一覧にしたか。
- 契約承継、新規審査、解約、データ取得を確認したか。
- 再委託先、保存国、外的環境を把握したか。
- 旧項目と新項目の変換表を作成したか。
- 匿名化・仮名化データで移行リハーサルをしたか。
CSVを出力できるだけでは十分ではありません。同意履歴、配信停止、添付、家族関係、削除状態を新環境で再現できるかを確認します。
移行日・安全管理
- 作業者、承認者、緊急停止者を明記したか。
- 個別アカウント、多要素認証、最小権限を設定したか。
- 暗号化、鍵共有、ログ、媒体管理を決めたか。
- 切替中の差分、電話、紙受付の反映方法を決めたか。
- 件数、内容、権限の三方向で完了判定するか。
移行は情報システムだけの作業ではありません。予約、店舗、コールセンター、本人請求の現場を含めた時刻表を作ります。
従業員・マイナンバー
- 従業員データの承継範囲を雇用手続と対応させたか。
- 人事評価、健康、休職等の閲覧者を限定したか。
- 個人番号の番号関係事務と利用目的を確認したか。
- 転籍と事業承継を同一視せず専門確認したか。
- 旧担当者・退職者の権限停止と廃棄を実査したか。
労働契約がどう承継されるかと、人事データを誰へいつ見せるかは別の課題です。承継対象外の従業員情報を買い手へ残さないようにします。
本人・顧客対応
- 承継案内の名義、媒体、日時、問い合わせ先を決めたか。
- 新用途への同意を通常案内と分けたか。
- 不達、休眠、紙のみ、子ども等の例外を設計したか。
- 開示、訂正、利用停止、消去等の請求を引き継げるか。
- 譲渡企業と買い手の回答方針・調査協力を決めたか。
本人にとって重要なのは、取引の専門用語より、誰が何を扱い、困ったときどこへ連絡できるかです。短い案内と詳しい説明への導線を分けます。
クロージング後監査
- 旧環境、端末、紙、メール、バックアップの残存を確認したか。
- 30日後に権限、同意、配信停止、差分を点検したか。
- 90日後に目的外利用と保存期限を監査したか。
- 苦情・事故の増減と再発防止の有効性を確認したか。
- 例外、未解決、次回確認日を台帳へ残したか。
完了欄だけでなく、証跡の場所と確認者を記載します。事業譲渡の個人情報は、移行ファイルを納品した時点ではなく、旧環境の残存と新環境の実利用を確認して初めて一区切りになります。
事業譲渡の個人情報に関するFAQ
Q1. 事業譲渡なら顧客の同意なしで名簿を渡せますか
個人情報保護法は、合併その他の事由による事業承継に伴って個人データが提供される場合、一定の枠組みで提供先を第三者に該当しないと整理しています。しかし、取引名が事業譲渡であるだけで全名簿を自由に渡せるという意味ではありません。
対象事業との関係、提供するデータ、利用目的、承継後の利用、安全管理を確認します。個別契約、業法、守秘義務、マイナンバー等の追加規律も別に検討してください。
Q2. 株式譲渡なら個人情報の移転は起きませんか
株式譲渡では、通常は個人情報取扱事業者である法人自体が同じまま株主が変わります。そのため事業譲渡と同じデータ提供が生じない場面があります。
ただし、買い手候補へのDD、グループシステムへの統合、新しい委託先、利用目的変更では別の取扱いが生じます。「法人が同じだから何も確認しなくてよい」とは言えません。
Q3. NDAがあれば成約前に顧客名を全部見せられますか
NDAは重要ですが、それだけで必要性や安全管理の検討が不要になるわけではありません。初期は集計やマスキングで確認し、実名が必要な論点だけを限定閲覧にする段階開示を検討します。
利用目的、閲覧者、再共有、複製、事故、破談時の返還・消去も契約とシステム設定へ反映します。競合候補では営業秘密の観点も併せて確認します。
Q4. 交渉が破談になったらアクセスを切るだけで十分ですか
十分とは限りません。ダウンロード、メール、印刷、専門家コピー、同期フォルダ、バックアップ等に複製が残る可能性があります。
契約に基づき返還・消去・廃棄を実行し、対象、例外、完了日を確認します。法令上保存する必要がある資料は、根拠と期限を定め、通常利用できない領域へ隔離します。
Q5. 承継後に買い手の別サービスを案内できますか
一律には判断できません。承継前に特定・通知・公表した利用目的と、新しい案内の内容・相手・方法を比較します。旧目的の達成に必要な範囲を超える場合は、利用目的変更の可否や本人同意を検討します。
広告メールには別の規律も関係し得ます。旧システムの配信停止、同意文面、回答日時を正確に移し、新ブランドの都合で状態を初期化しないでください。
Q6. 医療機関の診療録は患者同意なしで承継できますか
個人情報保護委員会Q&Aには、医療機関の廃止・承継に伴う患者情報の提供を、事業承継に伴う提供として整理した例があります。ただし、すべての医療M&Aを包括的に免除する表現ではありません。
事業承継の実態、承継する診療、利用目的、保存、管理者、患者案内、医療法等を確認します。2026年4月1日更新の医療・介護ガイダンスも参照し、専門家へ相談してください。
Q7. カルテを見せずに医療事業のDDはできますか
すべてを見せない、すべてを見せるという二択ではありません。患者数、診療区分、請求、事故・苦情、規程等の集計を先に確認し、特定論点だけをマスキング・専門家限定で検証します。
実名確認が必要な理由と範囲を記録し、閲覧のみ、ダウンロード禁止、期限、ログ等を設定します。診療内容の必要性が低い場合は開示しません。
Q8. 従業員のマイナンバーも買い手へ渡せますか
通常の人事データと同じ扱いにはできません。番号法と事業者向け特定個人情報ガイドラインにより、利用・提供・保管できる場面が限定されています。
事業承継に伴う番号関係事務の承継と、別法人への単なる転籍を区別します。買い手が新たに本人から取得すべき場合もあるため、社会保険労務士、税理士、弁護士へ確認します。
Q9. 顧客へ事業譲渡を必ず通知する必要がありますか
通知の要否と方法は、承継の法的構成、利用目的、契約、本人への従前の説明、新用途等で異なります。事業承継に伴う提供が第三者提供に当たらない整理と、本人が新しい取扱主体・窓口を知るための案内は分けて検討します。
社名、承継日、サービス、利用目的、問い合わせ先を、メール、Web、書面、店頭等から適切な方法で案内します。新用途への同意が必要なら、単なるお知らせに埋め込まないようにします。
Q10. 古い顧客データも価値があるので全部移すべきですか
古いというだけで不要とも、価値があるというだけで必要とも言えません。取得目的、最終利用、契約、保存義務、本人請求、紛争、情報の正確性を確認します。
目的が分からず更新もされていない名簿は、誤送信や目的外利用のリスクになります。承継、残置、削除、保留をデータ群ごとに判断します。
Q11. クラウドのアカウントをそのまま買い手へ渡せばよいですか
サービス規約上、アカウントや契約の譲渡が禁止・制限されている場合があります。法人名義、決済加盟店、本人確認、ドメイン、サポート、保存国も確認します。
共通管理者のパスワードを渡すのではなく、正式な契約変更または新規契約を行い、個別アカウントと権限を設定します。旧アカウントの残存・削除も確認します。
Q12. データ移行を外部ベンダーへ任せれば責任も移りますか
委託しても、委託元による適切な監督が必要です。契約、安全管理、再委託、事故報告、返却・消去を確認し、作業結果を検証します。
譲渡企業と買い手は、ベンダーが扱う範囲、責任者、作業場所、アカウント、ログを把握します。「専門会社だから任せた」で完了判定を省略しません。
Q13. 漏えい等は何件から委員会へ報告しますか
件数だけで決まるわけではありません。要配慮個人情報、財産的被害のおそれ、不正目的、千人を超える本人に係る事案等、法令上の類型を確認します。
発生時点の法令・ガイドラインに基づき、情報内容、暗号化、取得可能性、影響を評価してください。迷う間も封じ込め、証拠保全、影響調査を進めます。
Q14. 個人情報保護法が改正されたら記事の手順は使えませんか
棚卸し、目的確認、段階開示、契約、安全管理、破談時消去、移行後監査という作業の骨格は有用ですが、条番号、要件、期限、例外は改正で変わり得ます。
本稿は2026年8月25日時点の公式資料に基づく一般情報です。実行日と公開日時点のe-Gov法令、個人情報保護委員会ガイドライン、業種別資料を再確認してください。
保存期間とデータ品質を承継後に立て直す
法定保存と事業上の必要性を分ける
会計、税務、医療、労務、契約等には、それぞれ保存期間が関係します。ただし、一つの書類に保存義務があるからといって、同じ顧客に関する全データを同じ期間残せるとは限りません。対象記録、根拠、起算日を確認します。
法定保存期間を一覧へ記載する場合は、条文や所管官庁資料の版と確認日を残します。「会社のルールで十年」のような慣行だけに頼らず、目的と必要性を説明できるようにします。
紛争や本人請求に備えて例外保存する場合は、対象案件、責任者、終了条件、閲覧権限を限定します。通常のマーケティングDBへ混ぜたまま「証拠保全」としないでください。
保存期限は移行日からリセットしない
新システムへ入れた日を新しい取得日として扱うと、古い記録の保存期限が際限なく延びます。可能な限り、元の取得日、最終利用日、契約終了日等、保存期限を判断できる基準日を移します。
旧システムに日付がなく、正確な期限を判定できない場合は、データ群と取得期間を推定し、推定根拠を記録します。都合のよい日付を新規入力して事実のように扱いません。
削除バッチが新環境で動くかをテストし、削除対象件数とエラーを監査します。アプリ画面から見えなくなっても、検索インデックス、分析基盤、バックアップ、添付ファイルに残ることがあります。
データ品質の問題を本人へ転嫁しない
重複、旧姓、住所変更、家族共有連絡先、誤入力があると、承継案内の誤送信や他人の履歴表示につながります。移行前に機械的な検出を行い、判断が必要なものは勝手に統合せず保留します。
統合キーをメールアドレス一つにすると、家族や部署の共用アドレスが混ざります。顧客番号、契約、氏名、生年月日等を必要性に応じて組み合わせますが、照合のために不要な情報を新たに集めないようにします。
本人から訂正を受けたら、どのシステム、委託先、バックアップへ反映するかを決めます。譲渡企業に残る正当なコピーがある場合、買い手だけの訂正で終わらせず、当事者間の連絡方法を用意します。
削除と匿名化を同じ言葉で扱わない
氏名を空欄にしただけでは、購入履歴、住所、会員番号等から個人を識別できる場合があります。匿名加工情報、仮名加工情報、単なるマスキングにはそれぞれ異なる要件と効果があるため、用語を正確に使います。
統計として残す場合は、何を削除・置換し、誰が元データと対応できるかを記録します。買い手が再識別できる情報を同時に受け取るなら、「匿名だから自由」と評価しません。
完全削除が必要なデータ、法定保存する原記録、事業分析に残す集計を三つに分けます。譲渡企業と買い手は、処理後のデータがどの区分に該当するかを監査できる証跡を残します。
参照した一次資料
- e-Gov法令検索「個人情報の保護に関する法律」
- 個人情報保護委員会「個人情報保護法ガイドライン(通則編)」
- 個人情報保護委員会「個人情報保護法ガイドライン(第三者提供時の確認・記録義務編)」
- 個人情報保護委員会「個人情報保護法Q&A」
- 個人情報保護委員会「医療機関の廃止・承継時の患者情報」
- 厚生労働省「医療・介護関係事業者における個人情報の適切な取扱い」
- 個人情報保護委員会「特定個人情報の適正な取扱いに関するガイドライン(事業者編)」
- 鎌倉市「令和6年の延入込観光客数」
上記リンクは、2026年8月25日に内容と到達先を確認しています。法令・ガイドラインは改正されるため、実際の取引日にも最新版を確認してください。
関連コラムと次の確認
- 顧客関係を引き継ぐときの実務:データだけでなく、契約・担当者・サービス継続を確認する候補リンクです。
- 会社売却前に整理する資料:デューデリジェンスに向けた資料準備を確認できます。
- 秘密保持を守るM&Aの進め方:候補先への情報開示の順番を確認できます。
- 大船エリアの訪問看護を想定した承継事例:医療・介護の事業継続で確認する点を整理した想定事例です。
- 経営者保証の解除【2026年版】:データ移行と並行して確認したい金融機関の手続きを解説します。
まとめ:顧客データを「取引の荷物」にしない
事業譲渡の個人情報では、対象事業との関係、承継前の利用目的、成約前の段階開示、契約、移行、安全管理、承継後の実利用を一つの流れとして管理します。事業承継に伴う提供の枠組みは、自由利用の許可ではありません。
まず、業務からデータマップを作り、承継・残置・削除・保留を決めてください。次に、集計から実名へ段階的に確認し、破談時の返還・消去を入口で合意します。クロージングでは件数だけでなく、同意、配信停止、権限、差分を検証します。
医療・介護、マイナンバー、子ども、宿泊、士業等には追加の確認があります。一般的な個人情報保護法の説明だけで結論を出さず、所管官庁の最新資料と個別契約を確認します。
譲渡企業にとっては、不要な情報を整理し、過去の管理上の問題を隠さず是正することが、買い手の調査を円滑にします。買い手にとっては、データの量ではなく、取得根拠、品質、継続利用の範囲、安全に移せる能力を評価することが重要です。
双方が共通の提供台帳と移行台帳を使えば、誰が何を確認したかが見えるようになります。未解決事項を口頭の宿題にせず、責任者、期限、クロージングへの影響、代替策を記録してください。これは法務、IT、現場運営をつなぐための基本動作です。
本人の信頼は、条文上提供できるかだけでは守れません。サービスが途切れず、問い合わせに答えられ、予想外の営業へ使われず、不要なコピーが残らない状態を作ることまでを承継計画に含めます。
本稿は2026年8月25日時点の一般情報であり、個別案件への法的助言ではありません。弁護士、個人情報保護の専門家、システム担当、必要に応じて税理士・社会保険労務士・所管官庁と協議してください。
データ棚卸しをM&Aの初期段階から始めたい方へ
顧客・従業員・取引先の情報を含む案件は、秘密保持と事業継続を両立する工程設計が重要です。譲渡範囲が固まる前でも、どの資料をいつ確認するかを整理できます。